Strategie, Planung und Umsetzung
«Ist WordPress sicher?» ist die falsche Frage
Wo die Lücken tatsächlich entstehen, und was daraus für Ihr Geschäft folgt
Wenn eine Firmenwebsite gehackt wird, steht das Urteil meist schnell fest: WordPress sei eben unsicher, das wisse man doch.
Die Zahlen aus dem Jahr 2025 zeigen ein anderes Bild. Sie entkräften diesen Schluss – und verlagern die Verantwortung dorthin, wo sie hingehört: in die Wartung.
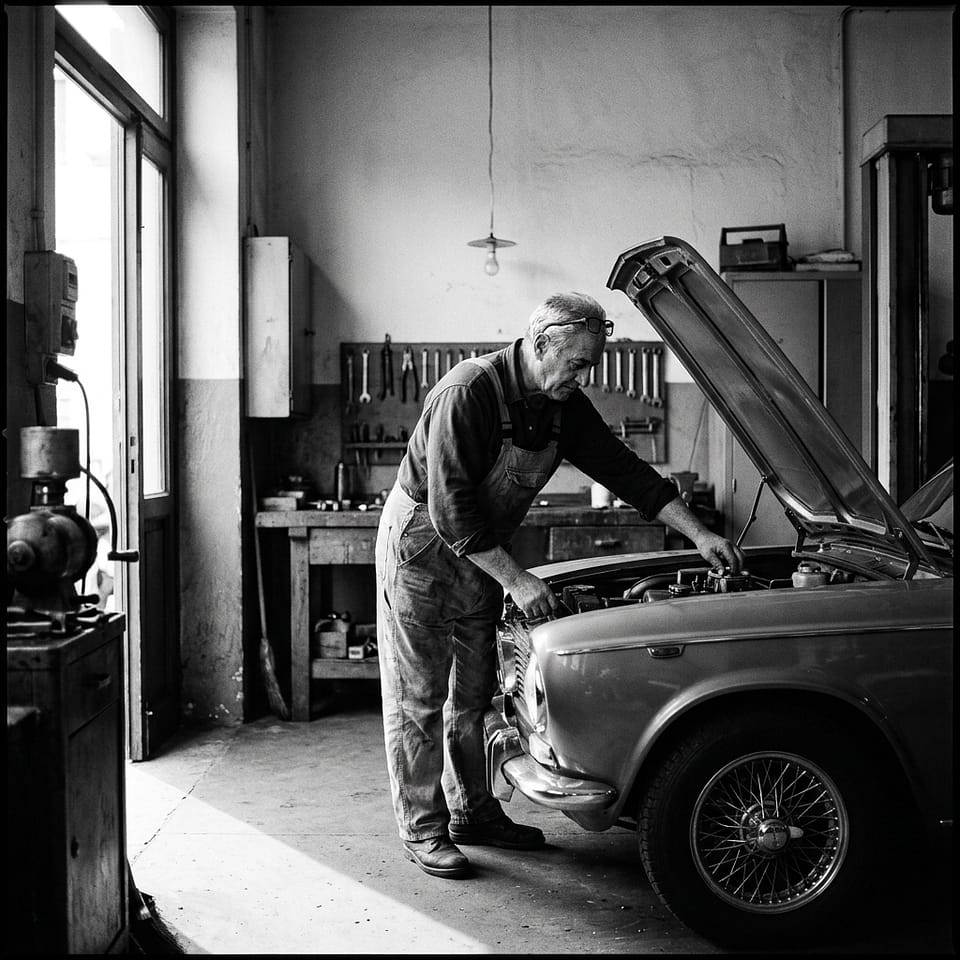
Dass ein Wagen dieses Alters noch fährt, ist das Ergebnis von Pflege, nicht von Glück. Für die WordPress-Sicherheit von KMU-Websites gilt dasselbe.
WordPress-Sicherheit: die echten Zahlen
Der Sicherheitsanbieter Patchstack hat für das Jahr 2025 im gesamten WordPress-Umfeld 11’334 neue Schwachstellen erfasst, ein Anstieg von 42 Prozent gegenüber dem Vorjahr. 1’966 davon, also 17 Prozent, waren so gravierend, dass sie sich für automatisierte Massenangriffe eignen.
Entscheidend für Sie als Betreiber einer Website ist aber, wo diese Lücken lagen resp. wo diese enstanden sind:
| Ort | Anteil |
|---|---|
| Plugins (Zusatzfunktionen) | 91 % |
| Themes (Designvorlagen) | 9 % |
| WordPress Core | 6 Schwachstellen, alle mit niedriger Priorität |
Genau sechs. Und das in einer Software, die laut W3Techs rund 43 Prozent aller Websites weltweit betreibt.
Das heisst: WordPress selbst ist nicht das Problem. Die 11’334 Lücken sind echt und werden täglich ausgenutzt. Sie liegen jedoch nicht genau dort, wo die Schuld gesucht wird. Der Artikel hier geht dem Problem genauer auf den Grund.
Wissen Sie, wann Ihre Website zuletzt aktualisiert wurde?
In vielen KMU kann das niemand sagen. Nicht aus Nachlässigkeit, sondern weil nie vereinbart wurde, wer dafür zuständig ist. Ich übernehme das: Updates, Sicherungen und Überwachung zu einem monatlichen Fixpreis, damit die Frage gar nicht erst aufkommt.
Warum das Fundament so solide ist
Man könnte nun meinen, die Programmierer von WordPress Core seien einfach besser. Das mag tendenziell stimmen, erklärt es aber nicht: Sehr gute Entwickler arbeiten auch an den Plugins mit den 10’000 Lücken.
Der Grund ist jedoch in der Dauerbelastung zu finden. WordPress steht seit zwanzig Jahren unter permanentem Beschuss. Jede Lücke in WordPress Core wird früher oder später gefunden, öffentlich dokumentiert und durch ein Update weltweit auf Millionen Websites geschlossen. Danach funktioniert dieser Angriff nirgendwo mehr.
WordPress Core ist nicht trotz dieser Angriffe so stabil, sondern wegen ihnen. Ein System, das durch Belastung besser wird, nennt man antifragil.
Auf Ihre spezifische Website mit ihren bestimmten Plugins muss das aber nicht bedingungslos zutreffen. Dazu muss die Website gut und zeitnah gewartet sein. Und die Auswahl der Plugins, welche Sie im Einsatz haben, hat ebenfalls einen grossen Einfluss darauf.
Das Zeitfenster
Wird eine Sicherheitslücke veröffentlicht, geschehen zwei Dinge gleichzeitig:
- Eine gepflegte Website erhält ein Update und ist wieder sicher (aktive Wartung Ihrer Website).
- Potentielle Angreifer erhalten eine Bauanleitung und die Information, woran sich verwundbare Websites erkennen lassen.
Das geht mesit schnell: Rund die Hälfte der folgenschweren Lücken wurde 2025 innerhalb von 24 Stunden nach Bekanntwerden ausgenutzt. Bei den am stärksten ausgenutzten lag der Median bis zum ersten Angriffsversuch bei fünf Stunden.
Das stellt die Vorstellung von Wartung als monatlichem Termin auf den Kopf. Ein Update, das erst nach drei Wochen eingespielt wird, kommt bei einer solchen Lücke nicht etwas zu spät, sondern um Grössenordnungen.
Ihre Website wird also nicht von allein unsicher. Sie wird mit jeder veröffentlichten Schwachstelle unsicherer, solange sie nicht aktuell gehalten wird. Und diese Gefahr wird auch für Nischenwebsite grösser. Mit AI-Werkzeugen können Bots das Web noch einfacher und noch kostengünstiger durchsuchen und veraltete Website attackieren und ausnutzen.
«Bei Wix oder Squarespace wäre das nicht passiert»
Dieses Argument kommt in fast jedem Gespräch, und es stimmt halt einfach nicht wirklich.
Was daran stimmt. Bei geschlossenen Baukastensystemen können Sie kein Update vergessen, weil der Anbieter es für Sie erledigt. Die häufigste Ursache für gehackte Websites: fehlende Pflege, gibt es dort eher nicht. Zumindest, wenn der Anbieter eine gewisse Grösse und eine Bekanntheit hat. Wenn Sie einfache Anforderungen haben und sich nicht um Wartung kümmern wollen, sind Sie dort gut aufgehoben, und ich sage das auch im Erstgespräch. So können Sie Ihre Website relativ einfach bei WordPress.com betreiben und müssen sich selber um nichts weiter kümmern.
- Was der Satz verschweigt. Sie haben jedoch keine Kontrolle. Sie wissen nicht, ob sauber gearbeitet wird. Sie erfahren von einem Vorfall nur das, was der Anbieter mitteilt. Und Sie können Ihre Website meist nicht mitnehmen (eingeschränkte Expor-Möglichkeiten), wenn Sie gehen wollen.
- Was sich nicht vergleichen lässt. Die 11’334 Lücken bei WordPress sind nur deshalb bekannt, weil der Code offen liegt und weltweit geprüft wird. Ein geschlossenes System kann ebenfalls Schwachstellen aufweisen. Sie sehen es von aussen einfach nicht. Keine Statistiken bedeuten jedoch nicht keine Lücken.
- Und wo sich die Rechnung prüfen lässt, fällt sie gegen die Geschlossenheit aus, und zwar innerhalb von WordPress selbst. Gekaufte Erweiterungen, die nicht im öffentlichen Verzeichnis liegen, machten 29 Prozent der Meldungen aus – waren aber für rund dreimal so viele nachweislich ausgenutzte Lücken verantwortlich wie die kostenlosen, öffentlich einsehbaren. Der Unterschied ist nicht Geld, sondern Sichtbarkeit.
Hinweis: Grosse Anbieter solcher SaaS haben sicherlich mehr Kapazitäten und besser Entwickler, um Sicherheitslücken schnell und professionell zu schliessen. Aber eben: ausschliessen können Sie dies als Kunde nicht. Bei kleineren Anbietern von proprietärer Software jedoch, da schlagen bei mir ziemlich schnell die Alarmglocken. Die mögen vielleicht nicht so sehr im Rampenlicht stehen, aber das macht die Sache nicht wirklich besser.
Was Sie als KMU-Inhaber jetzt tun müssen
Sicherheit ist kein Zustand, sondern ein stetiger Prozess:
1. Updates automatisch statt im Wochentakt. 91 Prozent der Lücken liegen in Plugins, und es geht oft um Stunden. Sicherheitsupdates von WordPress selbst laufen automatisch; für Plugins lässt sich das ebenfalls einschalten und ist in den meisten Fällen die bessere Wahl als ein Termin in drei Wochen.
2. Ungenutztes löschen, nicht nur deaktivieren. Deaktivierte Plugins bleiben auf dem Server und sind bei einem Teil der Lücken weiterhin erreichbar. Ein ungenutztes Plugin ist kein abgestellter Motor, sondern eine unverschlossene Tür.
3. Weniger ist sicherer. Jedes Plugin ist ein weiterer Hersteller, dem Sie vertrauen, und ein weiterer Kandidat für die 91 Prozent. Zwölf Plugins, die etwas Nötiges tun, sind sicherer als sechsundreissig, von denen Sie die Hälfte nicht mehr brauchen.
4. Lizenzen im Blick behalten. Läuft die Lizenz eines bezahlten Plugins aus, funktioniert es weiter, bekommt aber keine Sicherheitsupdates mehr. Nichts geht kaputt, es kommt nur nichts mehr nach. Das ist ein blinder Fleck, der nicht vernachlässigt werden sollte.
5. Backups testen. Ein Backup, deren Wiederherstellung nie geprobt wurde, ist kein Backup, sondern eine blosse Hoffnung. Der Tag des Ausfalls ist der schlechteste Zeitpunkt, um das herauszufinden.
6. Überwachung. Bei fünf Stunden Median reicht gelegentliches Nachsehen nicht. Der Unterschied zwischen «in zwei Stunden bemerkt» und «in drei Wochen bemerkt» entscheidet darüber, ob Sie eine Datei bereinigen oder wochenlange Arbeit verlieren.
7. Grundhygiene bei den Zugängen. Zwei-Faktor-Anmeldung für alle Administratorkonten, keine geteilten Zugänge, kein Benutzername «admin». Automatisches Durchprobieren von Passwörtern ist der billigste Angriff, den es gibt, und läuft permanent.
8. Der Hoster allein genügt nicht. In zwei Prüfungen desselben Berichts blockierten die Schutzmechanismen der Hoster 12 Prozent der nachweislich ausgenutzten Angriffe beziehungsweise 26 Prozent aller Angriffe. Das ist zwar nicht nichts, ersetzt aber die Punkte eins bis sieben nicht.
Wer trägt bei Ihnen die Verantwortung?
Kein Unternehmen würde seine Server oder die Rechner der Mitarbeitenden jahrelang ohne Updates betreiben. Bei der eigenen Website wird genau das erstaunlich oft hingenommen.
Das liegt auch an unserer Branche. Wer eine Website baut und die Schlussrechnung stellt, sieht seinen Auftrag als erledigt an. Die Software darunter läuft aber weiter und verlangt eine Zuständigkeit. Ist die nicht vereinbart, kümmert sich niemand.
Das mag nach dem Verkaufsargument eines Dienstleisters klingen. Der Vergleich drängt sich trotzdem auf: Sie bringen Ihre Firmenfahrzeuge in den Service, bevor die Bremsen versagen. Bei einer Website ist der Service weit günstiger, und das Versagen tritt leiser ein.
Die Frage lautet deshalb nicht, ob WordPress sicher ist. Die Zahlen beantworten das. Die Frage ist, wer bei Ihnen dafür zuständig ist, dass Plugins, Themes und Lizenzen nicht liegen bleiben.
Weiterführende Informationen
Wie eine laufende Betreuung in der Praxis aussieht und was sie kostet, steht auf meiner Seite zu WordPress-Wartung und Support.
Quelle:
- Patchstack und Monarx, «State of WordPress Security in 2026», 25. Februar 2026 (Erhebungszeitraum 2025). Marktanteile nach W3Techs, Stand Anfang 2026.
Fazit:
Die allermeisten KMU-Websites laufen jahrelang ohne Zwischenfall. Genau deshalb wirkt das Thema nie dringend.
Trotzdem: Updates einspielen, Ungenutztes löschen und eine Sicherung einmal zurückspielen kostet wenig und wirkt an mehreren Stellen gleichzeitig. Eine gepflegte Website lädt schneller, ihre Formulare funktionieren, und sie fällt beim nächsten PHP-Wechsel nicht aus. Das hat mit Sicherheit nichts zu tun und fällt trotzdem dabei ab.
Passiert nie etwas, haben Sie eine Website, die zuverlässig läuft. Passiert doch etwas, verlieren Sie einen Nachmittag statt eines Monats.
Ihr nächster Schritt
Wenn Sie wissen wollen, wo Ihre Website steht, fordern Sie den kostenlosen Website-Audit an. Er prüft Geschwindigkeit, Auffindbarkeit und Datenschutz von aussen und nennt die drei wichtigsten Schritte. Sie bekommen ein PDF, kein Verkaufsgespräch.
Zum Thema dieses Artikels sagt er allerdings wenig, und das soll er auch nicht. Von aussen ist nicht vollständig zu sehen, welche Plugins installiert sind, welche Lizenz abgelaufen ist oder ob sich Ihre Sicherung zurückspielen lässt. Dafür braucht es Zugang zur Installation. Dies biete ich in einem kostenpflichtigen Audit an.
Wenn Sie den grösseren Zusammenhang suchen, steht er im WordPress-Leitfaden für KMU.
Wenn Sie es selbst in die Hand nehmen wollen, brauchen Sie nichts weiter von mir: Die acht Punkte weiter oben sind die ganze Liste. Arbeiten Sie sie von oben nach unten ab, die Reihenfolge ist nicht zufällig.
Wenn Sie die Arbeit einem Profi abgeben wollen, ist genau dieser Zugang Teil von WordPress-Wartung und Support: Updates, Backups und Überwachung zum festen Monatspreis.
